Microsoft 365 üzerinde tek bir kullanıcı hesabının ele geçirilmesi, saldırgana yalnızca bir e-posta kutusuna değil; şirket içi yazışmalara, OneDrive üzerindeki finansal tablolara, SharePoint içerisindeki kurumsal arşivlere ve hatta diğer çalışanlara yönelik içeriden yapılabilecek yeni saldırı fırsatlarına erişim imkanı verir. İşletmelerin kurumsal verilerinin büyük bir kısmı artık geleneksel yerel sunucularda değil, doğrudan Microsoft 365 ekosistemi içerisinde barındırılmaktadır. Bu durum, veri kütleçekiminin (data gravity) buluta kayması anlamına gelirken, güvenlik paradigmasının da tamamen değişmesini zorunlu kılmıştır.
Geçmişte işletme güvenliği, ofis ağına kurulan bir güvenlik duvarı (firewall) ve bilgisayarlara yüklenen standart bir antivirüs yazılımından ibaret görülebiliyordu. Ancak hibrit çalışma modelleri, çoklu cihaz kullanımı ve karmaşık tedarik zinciri ağları, geleneksel ağ çevresini (network perimeter) ortadan kaldırmıştır. Artık yeni güvenlik çevreniz, kullanıcı kimlikleridir. Microsoft 365 güvenliği de tam olarak bu gerçekten yola çıkarak yalnızca güçlü bir parola kullanmakla sınırlı kalmaz; kimlik, erişim, e-posta, uç nokta, veri ve uyumluluk katmanlarının birbiriyle entegre şekilde konuşmasını gerektirir.
Özellikle Microsoft 365 E3 ve Microsoft 365 E5 gibi kurumsal planlar, işletmelerin bu yeni nesil tehditlere karşı koyabilmesi için muazzam bir temel oluşturur. Ancak bir lisansı satın almak, o lisansın sunduğu güvenlik mimarisinin otomatik olarak şirket yapınıza uygun şekilde yapılandırıldığı anlamına gelmez. Kimlik doğrulama süreçlerinden veri sızıntısını önleme politikalarına kadar her bir bileşenin, şirketin risk profiline göre ince ayarlanması gerekir. Bu kapsamlı rehberde, Microsoft 365 güvenlik paketlerinin ne anlama geldiğini, E3 ve E5 planlarının güvenlik ve uyumluluk açısından işletmenize neler sunduğunu, eksik yapılandırmaların nasıl felaketlere yol açabileceğini ve kurumsal veri güvenliğinizi uçtan uca nasıl inşa edebileceğinizi tüm detaylarıyla inceleyeceğiz.
Microsoft 365 Güvenlik Paketleri Nedir?
Microsoft 365 güvenlik paketleri, işletmelerin bulut, hibrit veya yerel ortamlarındaki kullanıcılarını, cihazlarını, uygulamalarını ve verilerini korumak için tasarlanmış, birbiriyle entegre çalışan güvenlik ve uyumluluk çözümleri bütünüdür. Çoğu zaman işletmeler Microsoft 365’i yalnızca Word, Excel, Teams ve Exchange Online’dan oluşan bir üretkenlik paketi olarak algılar. Oysa arka planda, dünyanın en büyük tehdit istihbaratı ağlarından birinden beslenen devasa bir güvenlik ekosistemi çalışır.
“Tek bir güvenlik ürünü kurarak tüm sorunları çözeriz” yaklaşımı modern siber güvenlikte karşılığı olmayan bir yanılgıdır. Çünkü tehditler tek boyutlu değildir. Bir fidye yazılımı (ransomware) e-posta üzerinden gelebilir, kimlik avı (phishing) ile kullanıcının oturum bilgilerini çalabilir, cihaz üzerinde çalışarak dosyaları şifreleyebilir ve ardından buluttaki OneDrive dosyalarına sıçrayabilir. Bu nedenle Microsoft 365 güvenlik mimarisi katmanlı (defense-in-depth) bir yapıya sahiptir.
Bu paketler genel hatlarıyla şu alanları kapsar:
- Kimlik Güvenliği: Kullanıcının gerçekten iddia ettiği kişi olup olmadığını denetler (Microsoft Entra ID, MFA).
- E-posta Güvenliği: Gelen kutusuna ulaşmadan önce zararlı yazılımları ve kimlik avı bağlantılarını filtreler (Defender for Office 365).
- Uç Nokta Güvenliği: Çalışanların kullandığı bilgisayar, telefon ve tabletlerdeki zararlı aktiviteleri tespit eder ve engeller (Defender for Endpoint).
- Veri Güvenliği: Şirket dışına çıkmaması gereken hassas bilgilerin sınıflandırılmasını ve korunmasını sağlar (Microsoft Purview, DLP).
- Uygulama ve İş Birliği Güvenliği: Teams, SharePoint ve OneDrive üzerindeki veri paylaşımlarını denetler.
- Uyumluluk: Verilerin yasal zorunluluklara uygun şekilde saklanmasını, denetlenmesini ve gerektiğinde silinmesini yönetir (Purview Compliance).
- Güvenlik Operasyonları: Tüm bu sistemlerden gelen alarmları tek bir merkezde toplayarak güvenlik ekiplerine olay müdahale yeteneği sunar (Microsoft Sentinel).
Microsoft 365 Güvenliği Neden İşletmeler İçin Kritik?
Microsoft 365 kullanan işletmelerin karşı karşıya olduğu güvenlik riskleri, teknolojik altyapının merkezileşmesi nedeniyle çok daha yüksek etki alanına sahiptir. Şirketinizin e-posta akışı, dosya sunucusu, anlık mesajlaşma geçmişi ve toplantı kayıtları tek bir platformda duruyorsa, bu platformun güvenliği şirketinizin varoluşsal bir meselesi haline gelir.
Kimlik hırsızlığı
Kullanıcı hesaplarının ele geçirilmesi, günümüzde siber saldırıların en yaygın başlangıç noktasıdır. Bir çalışanın parolası ele geçirildiğinde, saldırgan sistemin gözünde o “çalışan” haline gelir. Özellikle BT yöneticilerinin, finans yöneticilerinin veya C-level yöneticilerin hesaplarının (ayrıcalıklı hesaplar) ele geçirilmesi durumunda saldırgan, güvenlik politikalarını devre dışı bırakabilir, yeni gizli yönetici hesapları oluşturabilir ve şirketin tüm veri tabanını dışarı sızdırabilir. Geleneksel antivirüs yazılımları, geçerli bir kullanıcı adı ve parola ile sisteme giriş yapan bir saldırganı durduramaz.
Phishing ve kimlik avı saldırıları
Gerçek hayatta phishing saldırıları çoğu zaman mükemmel kurgulanmış senaryolarla gerçekleşir. Şirketin finans departmanına, sahte bir “Microsoft 365 Parola Süresi Doldu” e-postası veya bir tedarikçiden gelmiş gibi görünen “Aralık Ayı Güncel Fatura.pdf” isimli zararlı bir bağlantı gönderilebilir. Kullanıcı bu sahte giriş sayfasına (landing page) Microsoft 365 e-posta adresi ve parolasını girdiğinde, bilgiler doğrudan saldırganın sunucusuna düşer. Daha da tehlikelisi, saldırganlar ele geçirdikleri hesaba giriş yaparak o kullanıcının geçmiş yazışmalarını okur ve müşterilere “Banka hesap bilgilerimiz değişti, ödemeyi yeni IBAN’a yapın” şeklinde son derece inandırıcı (BEC – Business Email Compromise) e-postalar gönderebilir.
Fidye yazılımları
Ransomware saldırılarında Microsoft 365 verileri birincil hedeflerden biridir. Kullanıcının bilgisayarına bulaşan bir fidye yazılımı, yalnızca o cihazdaki yerel dosyaları şifrelemekle kalmaz; kullanıcının cihazına senkronize edilmiş OneDrive ve SharePoint klasörlerini de hedef alarak buluttaki verileri de şifrelemeye başlar. Güçlü bir uç nokta güvenliği ve bulut tabanlı sürüm geçmişi yapılandırması yoksa, işletme tüm operasyonel verilerini saniyeler içinde kaybedebilir.
Kurumsal verilerin kontrolsüz paylaşılması
İç tehditler ve kullanıcı hataları, en az dışarıdan gelen siber saldırılar kadar kritiktir. Bir insan kaynakları uzmanının tüm çalışanların maaş bilgilerini içeren bir Excel dosyasını yanlışlıkla tüm şirket personeline (veya şirket dışındaki bir e-posta adresine) göndermesi, OneDrive üzerinden “Bağlantıya sahip herkes düzenleyebilir” yetkisiyle şirket sırlarının internete açılması son derece yaygın senaryolardır.
Çalışan cihazlarının güvenliği
Evden, kafeden veya sahadan çalışan personelin kullandığı cihazlar, şirket ağı dışındadır. Kafedeki güvensiz bir Wi-Fi ağına bağlanan, işletim sistemi güncellenmemiş veya üzerinde kişisel lisanssız yazılımlar bulunan bir bilgisayardan Microsoft 365’e erişilmesi, şirketin bulut verilerini doğrudan tehlikeye atar. Cihaz güvenliği sağlanmadan yalnızca bulut güvenliği sağlamak, pencereleri açık bırakıp çelik kapı kullanmaya benzer.
Microsoft 365 Güvenlik Mimarisi Hangi Katmanlardan Oluşur?
Microsoft 365 güvenlik mimarisi, birbirini tamamlayan 8 temel katmandan oluşur. Bu katmanların her biri, farklı bir saldırı vektörünü hedefler.
1. Kimlik Katmanı Kimlik katmanı, “Erişimi talep eden kişi gerçekten o kişi mi?” sorusunu yanıtlar. Parolalar, biyometrik doğrulamalar, MFA ve Microsoft Entra ID bu katmanda yer alır. Parola çalınmalarına ve kaba kuvvet (brute-force) saldırılarına karşı en kritik savunma hattıdır. İşletmeler için önemi; yetkisiz girişleri kaynağında, daha sisteme temas etmeden reddetmesidir.
2. Erişim Katmanı Kimlik doğrulandıktan sonra, “Bu kişinin, bu cihaza ve bu veriye şu an erişim hakkı var mı?” sorusuna yanıt arar. Conditional Access (Koşullu Erişim) politikaları burada çalışır. Güvenilmeyen bir ülkeden veya riskli bir IP adresinden gelen doğru parolayı bile engelleyerek oturum kaçırma ve izinsiz ağ erişimi tehditlerini azaltır.
3. E-posta Katmanı Şirkete dış dünyadan gelen iletişim trafiğini denetler. Microsoft Defender for Office 365 gibi çözümler, e-posta eklerini sanal bir ortamda (sandbox) çalıştırarak zararlı olup olmadıklarını kontrol eder, bağlantıları tıklandığı anda analiz eder. İşletmelerin en çok maruz kaldığı oltalama ve zararlı yazılım dağıtımını engeller.
4. Uç Nokta Katmanı Kullanıcının veriye ulaştığı son nokta olan cihazların (Windows, Mac, iOS, Android) güvenliğidir. Microsoft Defender for Endpoint burada devreye girer. İşletim sistemi seviyesindeki anormallikleri tespit eder. Bir çalışan USB bellek taktığında veya zararlı bir PDF açtığında sistemin şifrelenmesini önleyerek cihaz tabanlı tehditleri durdurur.
5. Uygulamalar Katmanı Sadece Microsoft uygulamalarının değil, çalışanların kullandığı üçüncü taraf (SaaS) uygulamaların güvenliğidir. Shadow IT (Gölge BT) olarak bilinen, çalışanların BT’den habersiz kullandığı bulut uygulamalarını tespit eder, bu uygulamalardan gelebilecek veri sızıntılarını kontrol altına alır.
6. Veri Katmanı Verinin nerede durduğundan bağımsız olarak korunmasıdır. Klasörleri veya sunucuları değil, verinin bizzat kendisini korumayı hedefler. Microsoft Purview şifreleme, etiketleme ve veri kaybı önleme özellikleriyle veri hırsızlığını ve yetkisiz ifşayı engeller. İşletmelerin en değerli varlığı olan bilgiyi (fikri mülkiyet, finansal veriler, müşteri verileri) güvence altına alır.
7. Uyumluluk Katmanı Verinin yasal ve regülatif kurallara göre yönetilmesidir. Şirketin ISO 27001, KVKK, GDPR veya sektörel regülasyonlara uyum sağlamasına yardımcı olur. Çalışan ayrıldığında geçmiş e-postalarının yasal süreçler için nasıl saklanacağı veya eDiscovery araçlarıyla adli bilişim araştırmalarının nasıl yapılacağı bu katmanda yönetilir.
8. Güvenlik Operasyonları Katmanı Tüm bu sistemlerden gelen binlerce log ve uyarının anlamlı bir hikayeye dönüştürülmesidir. Güvenlik Operasyon Merkezi (SOC) ekiplerinin kullandığı Sentinel gibi araçlarla, tehdit istihbaratı sağlanır, saldırılara anında müdahale edilir (Incident Response) ve sistemin genel sağlık durumu izlenir.
Microsoft Entra ID ile Kimlik ve Erişim Güvenliği
Microsoft Entra ID (eski adıyla Azure Active Directory), Microsoft 365 güvenlik mimarisinin kalbidir. Kullanıcıların, grupların ve cihazların kimlik bilgilerinin tutulduğu ve yetkilendirmelerin yapıldığı merkezi dizin hizmetidir. Tüm güvenlik politikaları temelde bu dizin üzerinden şekillenir.
Kimlik güvenliği neden güvenliğin başlangıç noktasıdır?
Çünkü modern bulut mimarisinde “içerisi” ve “dışarısı” kavramı kalmamıştır. İnternet bağlantısı olan her yer şirketinizin çalışma alanıdır. Bu yüzden geleneksel ofis ağına güvenmek yerine, kimliğin kendisine güvenmek zorundasınızdır. Bir saldırgan şirketinizin fiziksel kapısından geçemez, ancak zayıf bir kullanıcı parolasıyla dijital kapınızdan elini kolunu sallayarak girebilir.
Çok faktörlü kimlik doğrulama (MFA)
MFA (Multi-Factor Authentication), parola güvenliğinden çok daha güçlü bir katman sağlar. “Bildiğiniz bir şey” (parola) ile “sahip olduğunuz bir şeyi” (telefonunuzdaki Authenticator uygulaması, SMS, donanım anahtarı) veya “olduğunuz bir şeyi” (parmak izi, yüz tanıma) birleştirir. Saldırgan parolanızı ele geçirse bile, telefonunuza gelen onayı veremeyeceği için sisteme giriş yapamaz. Microsoft 365 üzerinde MFA kullanımının kimlik hırsızlığı saldırılarını %99.9 oranında engellediği bilinmektedir.
Conditional Access
Koşullu Erişim (Conditional Access), Entra ID’nin en güçlü araçlarından biridir. Basitçe “Eğer X olursa, Y yap” mantığıyla çalışan bir sinyal değerlendirme motorudur. Örnekler:
- Yalnızca güvenilir cihazlardan erişim: Kullanıcı doğru parolayı ve MFA’yı girse bile, bilgisayarı şirketin IT departmanı tarafından yönetilmiyorsa (Intune kaydı yoksa) Microsoft 365’e girmesini engelle.
- Riskli oturumların engellenmesi: Bir kullanıcının hesabı sabah 09:00’da İstanbul’dan giriş yapıp, 09:15’te Brezilya’daki bir IP adresinden oturum açmaya çalışıyorsa (İmkansız Seyahat / Impossible Travel), bu oturumu derhal engelle ve şifresini sıfırlamaya zorla.
- Belirli konumlardan erişim: Fabrika çalışanları şirket verilerine yalnızca fabrikanın bulunduğu fiziksel IP adresinden erişebilsin, dışarıdan erişim tamamen kapatılsın.
- Yönetici hesaplarına farklı politikalar uygulanması: Normal kullanıcılar ayda bir MFA onayı yaparken, Global Admin yetkisine sahip kişiler her girişlerinde, sadece güvenli ağlardan MFA onayı yapsın.
Zero Trust yaklaşımı
Zero Trust (Sıfır Güven) modelini en sade Türkçe ile “Asla güvenme, daima doğrula” (Never trust, always verify) olarak özetleyebiliriz. Geleneksel sistemlerde şirket ağına bir kez VPN ile bağlanan bir cihaza, içerideki tüm sistemlere erişmesi için güvenilirdi. Zero Trust yaklaşımında ise, kullanıcı ağın içinde bile olsa her bir veri erişim talebi (bir dosyayı açması, bir klasöre girmesi) anlık olarak yeniden değerlendirilir ve riskli görülürse erişim kesilir.
Microsoft 365 E-posta Güvenliği
İşletmeler için e-posta, hala en yaygın iletişim kanalı olmakla birlikte siber saldırganların da en çok kullandığı saldırı vektörüdür. Standart bir anti-spam filtresi günümüz tehditleri için yeterli değildir.
Microsoft Defender for Office 365
Bu ürün, Exchange Online’ın üzerine inşa edilmiş, gelişmiş tehdit koruması (ATP) sağlayan bulut tabanlı bir e-posta filtreleme ve güvenlik hizmetidir. Sadece spam mesajları değil, sıfırıncı gün (zero-day) zararlı yazılımlarını ve karmaşık oltalama kampanyalarını durdurmayı hedefler.
Phishing ve Business Email Compromise
Business Email Compromise (BEC), CEO dolandırıcılığı olarak da bilinir. Saldırganlar, ele geçirdikleri bir tedarikçi e-postası üzerinden veya şirketin bir yöneticisinin adını taklit eden sahte bir alan adından mesaj atarak muhasebe departmanını acil bir ödeme yapmaya ikna eder. Defender for Office 365, yapay zeka kullanarak bu tür iletişim anomalilerini tespit eder (Örneğin: “Bu göndericiyle daha önce hiç iletişime geçmediniz, ayrıca aciliyet belirten bir dil kullanılıyor”).
Zararlı ekler
Safe Attachments özelliği, e-posta ile gelen ekleri (PDF, Word, Excel) doğrudan kullanıcıya teslim etmez. Önce arka planda Microsoft’un izole edilmiş, sanal bir ortamında bu dosyayı açar. Dosyanın şüpheli bir kayıt defteri (registry) değişikliği yapmaya çalışıp çalışmadığını, bir yere bağlanıp komut alıp almadığını kontrol eder. Temizse kullanıcıya teslim eder, zararlıysa siler.
Zararlı bağlantılar
Safe Links özelliği benzer şekilde çalışır. E-posta içindeki bir bağlantı, kullanıcı tıkladığı anda (time-of-click) kontrol edilir. Bazen saldırganlar temiz bir web sitesinin linkini gönderir, e-posta güvenlik sisteminden geçtikten birkaç saat sonra o web sitesine zararlı yazılım yüklerler. Safe Links, tıklama anında kontrol yaptığı için bu tür gelişmiş taktikleri boşa çıkarır.
Kimlik sahteciliği ve spoofing
E-postanın şirketinizin adından (spoofing) gönderilmesini engellemek için DMARC, DKIM ve SPF kayıtlarının doğru yapılandırılması gerekir. Defender, bu kimlik doğrulama standartlarıyla entegre çalışarak sahte göndericilerin e-postalarını doğrudan karantinaya alır.
E-posta güvenliği neden tek başına spam filtresinden ibaret değildir?
Saldırı zincirini anlamak bu noktada çok önemlidir:
- Kullanıcıya masum görünen bir e-posta gelir. (E-posta filtresi yetersiz kalırsa bu aşama geçilir.)
- Kullanıcı içindeki bağlantıya tıklar. (Safe Links yoksa bu aşama geçilir.)
- Kullanıcı sahte sayfaya kimlik bilgilerini girer. (MFA veya Phishing-resistant donanım anahtarı yoksa bu aşama geçilir.)
- Saldırgan hesaba erişir, kullanıcının gelen kutusuna “Fatura geçen mailleri doğrudan silinmiş öğelere taşı” şeklinde yönlendirme kuralları (inbox rules) yazar.
- Saldırgan bu hesap üzerinden diğer çalışanlara yeni zararlı e-postalar gönderir.
Görüldüğü gibi e-posta güvenliği, kimlik güvenliği ve cihaz güvenliği ile iç içe geçmek zorundadır.
Microsoft 365 Uç Nokta Güvenliği
Endpoint security (uç nokta güvenliği), şirket verilerine erişmek için kullanılan son kullanıcı cihazlarının (masaüstü, dizüstü, mobil, tablet) korunmasıdır.
Microsoft Defender for Endpoint
İşletim sistemi seviyesinde çalışan, davranışsal anormallikleri, bellek içi (in-memory) saldırıları ve karmaşık tehditleri tespit eden kurumsal sınıf bir güvenlik çözümüdür. Ev kullanıcıları için olan Windows Defender’dan çok farklı, devasa yeteneklere sahip bir platformdur.
EDR nedir?
Endpoint Detection and Response (EDR), klasik antivirüs yazılımlarının ötesine geçer. Klasik antivirüsler, bilinen bir virüsün imzasını (hash) arar. Ancak saldırganlar her saldırı için yeni, daha önce hiç görülmemiş bir yazılım üretebilir. EDR çözümleri davranışa odaklanır. Örneğin; Word uygulamasının PowerShell’i açıp şifreli bir komut çalıştırması normal bir davranış değildir. EDR bu anormalliği tespit eder, süreci durdurur ve güvenlik yöneticisine analiz raporu sunar.
XDR nedir?
Extended Detection and Response (XDR), uç nokta (EDR), e-posta, kimlik ve bulut uygulamalarından gelen tüm güvenlik sinyallerini birleştiren genişletilmiş bir yaklaşımdır. E-posta üzerinden gelen bir ekin cihazda nasıl çalıştığını, ardından hangi kimliğin ele geçirildiğini tek bir olay (incident) grafiği altında birleştirerek güvenlik ekiplerinin resmi bütünüyle görmesini sağlar. Microsoft 365 Defender mimarisi tam bir XDR çözümüdür.
Ransomware ve malware koruması
Defender for Endpoint, fidye yazılımı (ransomware) korumasında kritik rol oynar. Şüpheli bir şifreleme işlemi başladığında işlemi durdurarak, etkilenen cihazı otomatik olarak şirket ağından izole edebilir. Böylece zararlı yazılımın ağdaki diğer bilgisayarlara (lateral movement) yayılmasını engeller.
Çalışan cihazlarının güvenlik durumu
Defender’ın Tehdit ve Güvenlik Açığı Yönetimi modülü, şirketteki tüm bilgisayarları tarayarak “Hangi bilgisayarda eski sürüm ve zafiyet barındıran bir Google Chrome yüklü?” veya “Hangi bilgisayarın Windows güncellemeleri eksik?” gibi sorulara anlık yanıt verir ve risk skorunu belirler.
Uç nokta güvenliği neden Microsoft 365 güvenliğinin parçasıdır?
Çünkü veriler Microsoft 365’te dursa da, o veriler işlenmek üzere çalışan bilgisayarlarına indirilir. Ele geçirilmiş, güvenliği ihlal edilmiş bir cihazdan Microsoft 365 ortamına yapılan her bağlantı bir tehdittir.
Microsoft 365 Veri Güvenliği ve Microsoft Purview
İşletmeler verilerini korumak isterler ancak çoğu zaman hangi verinin korunması gerektiğini, hassas verinin şirket içinde nerede durduğunu bilmezler. Microsoft Purview veri yönetişimi, uyumluluk ve güvenliği bir araya getiren çözüm ailesidir.
Veri sınıflandırma ve Hassas veri nedir?
Hassas veri; kredi kartı numaraları (PCI DSS), kimlik numaraları, hasta kayıtları, finansal tablolar, gizli sözleşmeler veya şirket içi Ar-Ge dökümanlarıdır. Purview, Microsoft 365 ortamınızı (ve hatta dış ortamları) tarayarak içinde kredi kartı formatında veya T.C. Kimlik Numarası formatında veri bulunan dosyaları otomatik olarak tespit eder ve sınıflandırır.
Information Protection ve Sensitivity Labels
Information Protection (Bilgi Koruması) ile dosyalara ve e-postalara duyarlılık etiketleri (Sensitivity Labels) atanır. Örneğin bir dokümana “Çok Gizli” etiketi atandığında; dosya otomatik olarak şifrelenir, dosyanın yazdırılması engellenir ve dosya şirket dışındaki bir bilgisayara kopyalansa bile, dosyayı açmaya çalışan kişinin Microsoft Entra ID üzerinden doğrulama yapması istenir.
Data Loss Prevention (DLP)
DLP (Veri Kaybı Önleme) politikaları, hassas verilerin yanlış veya kasıtlı olarak şirket dışına çıkarılmasını engeller. Örnek bir senaryo: Bir satış çalışanı, içinde 500 adet müşteri kredi kartı bilgisi olan bir Excel dosyasını kişisel Gmail hesabına göndermek veya USB belleğe kopyalamak istediğinde Purview DLP politikası devreye girer. Kullanıcının ekranında bir uyarı çıkar: “Bu dosya şirket politikaları gereği hassas veriler içeriyor, işlem engellendi.” Politika nasıl çalışır? Dosyanın içindeki karakter dizinlerini (regex) analiz eder, etiketine bakar ve kural setine göre izin verir, uyarır veya doğrudan engeller.
Veri kaybı neden yalnızca dış saldırılardan kaynaklanmaz?
Veri ihlallerinin büyük bir kısmı içeriden kaynaklanır. İç tehditler her zaman kötü niyetli (kızgın bir çalışanın şirket verilerini rakip firmaya sızdırması) olmak zorunda değildir. Çok daha sık görülen durum, yanlış paylaşımlardır (SharePoint klasörünü ‘herkes’ ile paylaşmak) veya yanlış yapılandırmalar ile kullanıcı hatalarıdır. DLP ve Purview, iyi niyetli ancak dikkatsiz çalışanları da kendi hatalarından korur.
Microsoft 365 Uyumluluk Çözümleri
Uyumluluk (Compliance) kavramı güvenlikten farklıdır. Güvenlik, dışarıdan veya içeriden gelen tehditleri engeller; uyumluluk ise şirketinizin ürettiği verinin yasal mevzuatlara, sektör standartlarına ve iç kurallara uygun şekilde yönetildiğini kanıtlamanızı sağlar.
Güvenlik ve uyumluluk arasındaki fark
Güvenlik, bir saldırganın müşteri verilerinizi çalmasını engeller. Uyumluluk ise, KVKK gereği o müşteri verisini sadece gereken süre kadar (örneğin 5 yıl) sakladığınızı, süre bittiğinde imha ettiğinizi ve verinin kimler tarafından işlendiğinin kaydını tuttuğunuzu garanti eder.
Microsoft Purview Compliance
Microsoft 365 ekosistemindeki uyumluluk portalıdır. Şirketinizin veri saklama, arşivleme ve yasal süreç yönetimini tek ekrandan yapmanızı sağlar.
Audit (Denetim)
Microsoft 365 ortamında kim, ne zaman, hangi dosyayı açtı, hangi klasörü paylaştı, kimin yetkisini değiştirdi gibi milyarlarca işlemin (log) kaydını tutar. Bir veri sızıntısı olduğunda, “Bu dosyayı kim indirdi?” sorusunun cevabı audit loglarında (denetim günlükleri) yatar.
eDiscovery (Elektronik Keşif)
Bir dava veya yasal soruşturma durumunda, şirketinizin terabaytlarca verisi içinden sadece ilgili konuyu (örneğin belirli bir tarihteki “ihale iptali” kelimelerini içeren e-posta ve Teams mesajlarını) hızlıca bulmanızı ve mahkemeye sunulabilir bir kanıt formatında dışa aktarmanızı sağlar. Verilerin soruşturma süresince silinmesini (Legal Hold) engeller.
Retention Policies ve Kayıt Yönetimi
Veri saklama politikaları (Retention Policies), bir dosyanın veya e-postanın belirlenen süre boyunca (örneğin faturalar için 10 yıl) ne yönetici ne de kullanıcı tarafından silinememesini sağlar. Süre dolduğunda ise, kurumsal veri yönetimi prensipleri gereği dosyayı otomatik olarak tamamen ortadan kaldırır. Böylece işletmeler hem yasal zorunlulukları yerine getirir hem de eski, gereksiz verilerin oluşturacağı riskleri azaltır.
Microsoft 365 E3 ve E5 Güvenlik Açısından Nasıl Değerlendirilir?
Bir işletmenin M365 E3 ile M365 E5 planları arasında karar verirken bakması gereken en önemli faktör, güvenlik ve uyumluluk özelliklerinin derinliğidir. Aşağıdaki tablo bu karşılaştırmanın temel çerçevesini çizmektedir:
| Güvenlik Alanı | Microsoft 365 E3 | Microsoft 365 E5 |
|---|---|---|
| Kimlik güvenliği | Genel değerlendirme, temel MFA, sınırlı koşullu erişim. | Gelişmiş güvenlik yaklaşımı, risk tabanlı koşullu erişim, Entra ID Plan 2 yetenekleri. |
| E-posta güvenliği | Plan ve eklenti yapısına göre değerlendirilir (Defender P1 eklenebilir). | Daha gelişmiş güvenlik seçenekleri, Defender for Office 365 Plan 2, tam otomasyon ve kampanya takibi. |
| Uç nokta güvenliği | İhtiyaca göre genişletilebilir (Ayrı lisans/eklenti gerektirebilir). | Daha kapsamlı güvenlik yaklaşımı, Defender for Endpoint Plan 2, gelişmiş EDR ve XDR entegrasyonu. |
| Veri güvenliği | Temel/kurumsal yetenekler, manuel etiketleme, temel DLP politikaları. | Daha gelişmiş veri ve uyumluluk yetenekleri, otomatik veri sınıflandırma, makine öğrenimi tabanlı DLP. |
| Uyumluluk | Kurumsal ihtiyaçlara göre manuel eDiscovery ve temel saklama ilkeleri. | Daha gelişmiş uyumluluk seçenekleri, Advanced eDiscovery, Insider Risk Management. |
| Güvenlik operasyonları | Ek çözümlerle (Sentinel, ayrı log yönetimi) genişletilebilir. | Daha gelişmiş güvenlik yetenekleri, otomatik saldırı müdahalesi (SOAR), gelişmiş tehdit avcılığı (Threat Hunting). |
Microsoft 365 E3 Güvenlik Yaklaşımı: M365 E3, büyük işletmeler için güçlü bir temel oluşturur. Çekirdek Office uygulamalarının yanı sıra, cihaz yönetimi (Intune), temel veri koruma (Information Protection) ve standart kimlik yönetimi özelliklerini içerir. E3 kullanan bir işletme, MFA’yı zorunlu kılabilir ve temel veri sızıntılarını önleyebilir. Ancak, gelişmiş EDR, otomatik araştırma (automated investigation) veya karmaşık kimlik risk analizleri gibi daha derin güvenlik katmanlarına ihtiyaç duyduğunda, bu özellikleri E5 Security veya E5 Compliance gibi ek eklenti (add-on) paketleri olarak satın alması gerekir.
Microsoft 365 E5 Güvenlik Yaklaşımı: M365 E5, Microsoft’un güvenlik, uyumluluk, ses ve analitik çözümlerinin zirvesidir. Güvenlik yaklaşımı reaktif değil, proaktiftir. E5, “kullanıcı etiketlemeyi unutursa makine öğrenimi ile otomatik etiketle”, “bir cihazda zararlı yazılım bulunursa saniyeler içinde o cihazın ağ bağlantısını otomatik kes”, “kullanıcının oturumu riskli görünüyorsa MFA’yı tekrar tetikle” gibi otomasyona ve yapay zeka analizine dayalı özellikler sunar. Uçtan uca bir XDR mimarisi E5 ile tam kapasite çalışır.
Microsoft 365 Güvenlik Paketleri Hangi Çözümleri Kapsayabilir?
Microsoft ekosistemi genişledikçe ürün isimleri değişebilmektedir, ancak güvenlik mimarisindeki rol tanımları sabittir. E3/E5 planları veya ek eklentilerle işletmelerin erişebileceği güvenlik çözümleri şunlardır:
Kimlik ve erişim
- Microsoft Entra ID: Dizin ve kimlik yönetiminin merkezidir.
- MFA: Çok faktörlü kimlik doğrulamadır.
- Conditional Access: Risk, cihaz, konum bazlı erişim denetimidir.
- Privileged Identity Management (PIM): Yönetici yetkilerinin kalıcı olarak değil, yalnızca ihtiyaç anında (Just-In-Time) ve onaylı şekilde verilmesini sağlar.
- Identity Protection: Sızdırılmış kimlik bilgilerini dark web’de tarar, kullanıcının oturum açma riskini puanlar.
Uç nokta
- Microsoft Defender / Defender for Endpoint: Cihazları koruyan yapay zeka destekli platformdur.
- EDR: Cihazlardaki şüpheli davranışları tespit edip yanıt veren yetenektir.
- XDR: Tüm güvenlik ürünlerinden gelen veriyi harmanlayan sistemdir.
E-posta ve iş birliği
- Defender for Office 365: E-posta güvenliği, zararlı bağlantı ve ek korumasını üstlenir.
- Teams / SharePoint / OneDrive Güvenliği: Uygulama içerisindeki dosya paylaşımlarının, konuk erişimlerinin (guest access) ve zararlı yazılımların yayılmasının kontrolüdür.
Veri ve uyumluluk
- Microsoft Purview: Tüm veri governans (yönetişim) işlemlerinin çatı ismidir.
- DLP & Information Protection: Veri kaybı önleme ve dosya/e-posta şifreleme etiketlemeleridir.
- eDiscovery, Audit, Retention: Yasal keşif, denetim izleri ve saklama politikalarıdır.
Güvenlik operasyonları
- Microsoft Sentinel: Microsoft’un bulut tabanlı SIEM (Güvenlik Bilgi ve Olay Yönetimi) ve SOAR (Güvenlik Orkestrasyonu, Otomasyonu ve Yanıtı) çözümüdür. Microsoft 365’ten (ve diğer kaynaklardan) gelen tüm logları toplar, korelasyon yapar.
- Threat Intelligence: Dünya çapındaki trilyonlarca günlük sinyalden beslenen tehdit istihbaratıdır.
Microsoft 365 Güvenlik Paketleri Her İşletme İçin Gerekli mi?
Gerçekçi olmak gerekirse, her işletmenin M365 E5 seviyesinde bir yatırıma veya karmaşık bir SIEM (Sentinel) kurulumuna ihtiyacı yoktur. Ancak, temel güvenlik katmanları (MFA, cihaz kontrolü, veri yedeği) istisnasız her işletme için zorunludur.
- Küçük işletme (1-50 kullanıcı): En temel ihtiyaçları parolaların korunması (MFA) ve fidye yazılımlarıdır. Standart Microsoft 365 Business Premium paketleri bu işletmeler için genellikle yeterli temel güvenliği (Defender for Business, Intune) sunar. Karmaşık DLP kurallarına ihtiyaç duymayabilirler, ancak e-posta güvenliği kritik kalır.
- Orta ölçekli şirketler (50-250 kullanıcı): Kurumsal verinin hacmi artmıştır. Cihaz sayısının artmasıyla uç nokta güvenliği (EDR) önem kazanır. Veri sızıntılarını önlemek için basit DLP kurallarına, ayrılan çalışanların hesaplarını yönetmek için güçlü kimlik politikalarına ihtiyaç duyarlar.
- Büyük işletmeler (250+ kullanıcı): Yüzlerce kullanıcının cihazını, paylaşımlarını ve kimliklerini manuel olarak yönetmek imkansızdır. Gelişmiş veri sınıflandırması, otomatize edilmiş EDR/XDR, Sentinel ile 7/24 izleme ve PIM (Ayrıcalıklı Kimlik Yönetimi) gereklidir.
- Regülasyona tabi sektörler (Finans, Sağlık, Kamu, Hukuk): Ölçekleri küçük bile olsa (örneğin 20 kişilik bir hukuk bürosu), tuttukları verinin hassasiyeti (müşteri dosyaları, davalar, sağlık raporları) nedeniyle ileri seviye DLP, Purview Compliance ve şifreleme çözümlerine ihtiyaç duyarlar. E5 veya E3 üzerine Compliance paketleri bu firmalar için zorunluluk haline gelebilir.
- Uzaktan ve Hibrit çalışan ekipler: Çalışanların ev ağlarına müdahale edilemeyeceği için, Zero Trust modelinin tüm katmanlarıyla (Intune ile cihaz sağlığı kontrolü, Defender ile uç nokta koruması ve Conditional Access) uygulanması kritik hale gelir.
Hangi İşletmeler Microsoft 365 E3 İçin Ek Güvenlik Çözümlerini Değerlendirmeli?
Halihazırda M365 E3 kullanan işletmeler, tüm kullanıcılarını bir üst plana geçirmeden ihtiyaçlarına yönelik eklentiler (add-ons) ile güvenliklerini güçlendirebilirler.
10-50 ve 50-250 çalışanlı işletmeler
E3 planı, Office uygulamaları ve Windows kurumsal yetenekleri için alınmış olabilir. Bu işletmeler, çalışan sayısından bağımsız olarak, son dönemde phishing (kimlik avı) saldırılarında bir artış gözlemliyorsa Defender for Office 365 Plan 1 eklentisiyle sadece e-posta güvenliğini artırmayı değerlendirmelidir.
250+ çalışanlı işletmeler
Kullanıcı sayısı arttıkça manuel BT yönetimi zafiyet doğurur. E3’ün sunduğu kimlik yönetimine ek olarak, Entra ID Plan 2 (Identity Protection, PIM özellikleri için) yeteneklerini değerlendirmeleri, global admin hesaplarının güvenliğini sağlamak için şarttır.
Hibrit çalışan işletmeler
Kullanıcılar sürekli şirket dışından bağlandığı için, uç nokta görünürlüğü (EDR) hayati önem taşır. E3 paketindeki temel Defender yeteneklerini, Defender for Endpoint (Gelişmiş EDR) ile güçlendirmeleri veya E5 Security eklentisini incelemeleri doğru olacaktır.
Hassas veri işleyen, finans, sağlık, hukuk ve kamu ile çalışan işletmeler
Bu işletmelerin sektörel regülasyonlar (KVKK, GDPR, BDDK, HIPAA) nedeniyle verileri otomatik sınıflandırmaları, veri sızıntılarını engellemeleri ve iç tehdit risklerini (Insider Risk) yönetmeleri gerekir. E3 planının temel veri koruma yetenekleri manuel etiketleme gerektirir. Bu firmalar M365 E5 Compliance eklentisi (veya Purview premium yetenekleri) ile bu süreçleri otomatize etmelidir. (Not: Yasal süreçler için daima bir hukuk danışmanına başvurulmalıdır.)
Microsoft 365 E5 Kimler İçin Daha Anlamlı Olabilir?
M365 E5, sadece “bütçesi olanların aldığı daha pahalı bir paket” değildir; bilgi teknolojileri ve güvenlik operasyonlarını konsolide etmek isteyen, farklı üreticilerin lisanslarıyla uğraşmak istemeyen işletmeler için stratejik bir platformdur.
E5’in anlamlı olduğu işletme profilleri:
- Gelişmiş tehdit koruması (ATP) arayanlar: Uç nokta, kimlik, uygulama ve e-postada tam bir XDR entegrasyonu isteyenler. Defender ailesinin (Office, Endpoint, Identity, Cloud Apps) tamamı birbiriyle konuşarak saldırıyı saniyeler içinde izole eder.
- Otomasyona ihtiyaç duyanlar: “Binlerce dosyayı tek tek kim gizli diye etiketleyecek?” sorusunun cevabı E5’in makine öğrenimi tabanlı otomatik etiketleme sistemidir.
- Yönetici güvenliğini ciddiye alanlar: PIM (Privileged Identity Management) ile yönetici hesaplarına sürekli değil, onaylı ve kısıtlı süreli (örneğin 2 saatlik) yetki tanımlamak isteyen, Entra ID Plan 2’nin gücüne ihtiyaç duyanlar.
- Merkezi görünürlük arayanlar: Güvenlik ekiplerinin (SOC), ayrı ayrı antivirüs, antispam ve web filtresi panelleri yerine tek bir güvenlik portalı üzerinden (Microsoft Defender portalı) tüm şirketi izlemek istediği durumlar.
- Üçüncü taraf maliyetlerini düşürmek isteyenler: Farklı e-posta güvenlik ağ geçitlerine (gateway), harici DLP yazılımlarına ve ayrı EDR üreticilerine yüksek lisans ödeyen şirketler, M365 E5 ile tüm bu araçları tek pakette (vendor consolidation) toplayarak toplam maliyeti ve entegrasyon zorluğunu düşürebilir.
Microsoft 365 Güvenliği ile Zero Trust Yaklaşımı
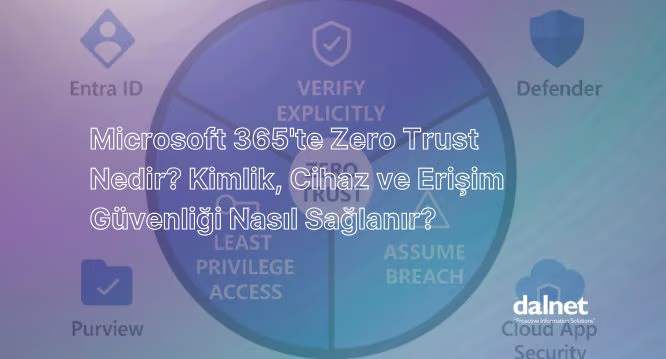
Zero Trust (Sıfır Güven) bir ürün değil, bir güvenlik mimarisi felsefesidir. M365 ekosisteminde Zero Trust üç temel prensibe dayanır:
- Verify explicitly (Açıkça doğrulayın): Varsayımlara yer yoktur. Bir kimlik doğrulamasında sadece parolaya bakılmaz. Kullanıcının konumu, IP adresi, cihazın sağlık durumu (virüs var mı?), hizmette ne kadarlık bir anormallik olduğu her bir erişim isteğinde (örneğin Outlook’u açarken) açıkça değerlendirilir.
- Least privilege access (En az ayrıcalıklı erişim): Bir kullanıcıya veya uygulamaya yalnızca işini yapabilmesi için gereken yetki, gereken süre boyunca (Just-In-Time) ve sadece gereken kaynaklara (Just-Enough-Access) verilir. Herkese kalıcı Global Admin yetkisi vermek bu prensibin en büyük ihlalidir.
- Assume breach (İhlal var sayın): Güvenlik duvarınızın ve parolanızın aşıldığını, sisteminizde zaten bir saldırgan olduğunu varsayarak mimariyi tasarlamak. Bu prensip gereği ağı parçalara ayırırsınız (mikro segmentasyon), verileri uçtan uca şifrelersiniz ve logları sürekli izlersiniz.
Microsoft 365’te Örnek Zero Trust Senaryosu: Bir çalışan, hafta sonu evindeki kişisel bilgisayarından (yönetilmeyen cihaz) şirket portalına girmek istiyor. Kullanıcı adı ve parola doğru. Hatta MFA kodunu da doğru girdi. Eski sistemde içeri girerdi. Ancak Zero Trust mimarisinde Conditional Access politikası şu soruları sorar:
- Cihaz güvenilir mi? (Hayır, Intune kaydı yok.)
- Konum uygun mu? (Evet, Türkiye’den.)
- Oturum riski yüksek mi? (Cihaz yönetilmediği için risk puanı yüksek.) Sonuç: Kullanıcının girişine izin verilir, e-postalarını okuyabilir, ancak hiçbir e-posta ekini cihazına “indiremez”, sadece tarayıcı üzerinden görüntüleyebilir. İşte Zero Trust ve Microsoft 365 entegrasyonu tam olarak budur.
Microsoft 365 Güvenliğinde En Sık Yapılan Hatalar
En güçlü lisans paketleri dahi yapılandırma hataları nedeniyle savunmasız kalabilir. İşletmelerin sıklıkla düştüğü hatalar:
Sadece MFA kullanıp güvenli olduğunu düşünmek
MFA hayati bir önlemdir ancak bir “gümüş kurşun” değildir. AiTM (Adversary-in-the-Middle) phishing saldırıları veya MFA yorgunluğu (MFA Fatigue – kullanıcıya sürekli onay isteği göndererek bezdirip yanlışlıkla onaylatma) taktikleriyle MFA aşılabilir. Cihaz güvenliği ve risk tabanlı politikalar olmadan MFA tek başına yeterli değildir.
Yönetici hesaplarını korumamak
“Yedek olsun” veya “Yönetim kolaylığı sağlasın” diyerek şirkette 5-10 kişiye kalıcı “Global Admin” yetkisi vermek, kapının anahtarını sokakta bırakmaktır. Ayrıcalıklı hesapların mutlaka ayrı tutulması, PIM ile yönetilmesi ve MFA’nın bu hesaplar için daha sıkı (sadece donanım anahtarı vb.) uygulanması gerekir.
Conditional Access politikalarını yanlış yapılandırmak
Yanlış yazılmış bir koşullu erişim politikası, şirketteki tüm çalışanların sisteme girişini engelleyebilir (lockout). Veya daha kötüsü, test edilmemiş bir politika yüzünden dışarıdan bir IP’ye fark edilmeden açık kapı bırakılabilir.
Eski kimlik doğrulama yöntemlerini (Legacy Auth) kontrol etmemek
IMAP, POP3, SMTP gibi eski protokoller MFA’yı desteklemez. Eğer şirketinizin Entra ID ayarlarında Legacy Authentication açıksa, saldırganlar MFA’yı atlayarak doğrudan eski protokoller üzerinden brute-force saldırısı yapıp hesapları ele geçirebilir.
Kullanıcı cihazlarını güvenlik dışında bırakmak
Şirket verilerinin cep telefonlarına, kişisel tabletlere indirilmesine izin vermek ancak bu cihazları Intune veya Defender ile yönetmemek, veri sızıntısının en büyük nedenidir.
SharePoint ve OneDrive paylaşım izinlerini kontrol etmemek
Kullanıcıların oluşturdukları bağlantıların “Bağlantıya sahip herkes (Anonim)” şeklinde varsayılan olarak bırakılması, şirket belgelerinin arama motorları tarafından bile indekslenebilir hale gelmesine (veri ifşası) yol açar.
DLP politikalarını hiç kullanmamak
Veri sınıflandırma veya DLP politikalarının lisans kapsamında olmasına rağmen aktif edilmemesi, içeriden dışarıya (bilinçli veya bilinçsiz) hassas veri gönderimini kontrolsüz bırakır.
Güvenlik loglarını izlememek
Audit loglarının (denetim kayıtları) açık olmaması veya güvenlik uyarılarının sadece e-posta kutusunda birikmesi. Bir olay gerçekleştiğinde geçmişe dönük 6 aylık logları incelemek gerektiğinde, logların tutulmadığı fark edildiğinde iş işten geçmiş olur.
Lisans özelliklerini aktif etmemek
E3 veya E5 paketine geçiş yaptıktan sonra, Defender’ın ekstra özelliklerinin, e-posta filtreleme kurallarının veya Purview ayarlarının “varsayılan” olarak bırakılması ve yapılandırılmadan lisans maliyetine katlanılmasıdır. Lisans satın almak güvenliği kurmak anlamına gelmez.
Güvenlik politikalarını kurup düzenli test etmemek
Şirkette işten ayrılan personelin hesaplarının açık kalması (offboarding eksikliği), paylaşılmış posta kutularının (shared mailbox) güvenliğinin unutulması veya kriz anında geri yükleme prosedürlerinin test edilmemesi büyük operasyonel hatalardır.
Microsoft 365 Güvenlik Yapılandırması Nasıl Planlanmalı?
Kurumsal güvenliği bir gecede sağlamak imkansızdır. Başarılı bir Microsoft 365 güvenlik projesi şu aşamalardan oluşur:
1. Mevcut Microsoft 365 ortamını analiz etme
Öncelikle şirkette kaç lisans var, hangi uygulamalar kullanılıyor, kaç adet yönetici hesabı var, mevcut güvenlik skoru (Microsoft Secure Score) nedir? Durum tespiti (Assessment) yapılır.
2. Kullanıcı ve yönetici hesaplarını değerlendirme
Kullanılmayan, ayrılmış personele ait veya şifreleri çok eski hesaplar temizlenir. Global Admin yetkileri sınırlandırılır ve özel, günlük işlerde kullanılmayan acil durum (break-glass) hesapları oluşturulur.
3. Kimlik güvenliği politikalarını oluşturma
Tüm şirket için Legacy Authentication (eski protokoller) kapatılır. Bölüm bazlı, kullanıcı bazlı ve risk bazlı MFA politikaları ile Conditional Access (Koşullu Erişim) kuralları test modunda (Report-only) devreye alınır, ardından aktif edilir.
4. Cihazları değerlendirme
Kullanıcı cihazları (Windows, iOS, Android) Microsoft Intune’a kaydedilir. Cihazların güvenlik politikaları (USB belleğin engellenmesi, disk şifreleme – BitLocker, ekran kilidi) merkezi olarak zorunlu hale getirilir.
5. E-posta güvenliğini yapılandırma
Defender for Office 365 politikaları (Safe Links, Safe Attachments, Anti-phishing, Anti-spam kuralları) yapılandırılır. DMARC, SPF, DKIM kayıtları güncellenerek şirketin e-posta itibarı güvenceye alınır.
6. Veri sınıflandırma politikalarını oluşturma
Şirketin “hassas” veri tanımı belirlenir. Finans, IK ve Ar-Ge departmanlarının verileri için Purview üzerinde “Duyarlılık Etiketleri” (Sensitivity Labels) oluşturulur ve departmanlara eğitim verilir.
7. DLP politikalarını belirleme
Kredi kartı numarası, T.C. kimlik numarası, IBAN gibi bilgileri içeren belgelerin şirket dışına (e-posta, Teams veya USB yoluyla) çıkarılmasını engelleyecek kurallar tanımlanır.
8. Uyumluluk gereksinimlerini değerlendirme
Belirli e-postaların veya kayıtların kaç yıl boyunca silinemeyeceğini belirleyen Retention (Saklama) ilkeleri yapılandırılır. E-keşif (eDiscovery) altyapısı hukuk birimiyle koordine edilir.
9. Güvenlik olaylarının izlenmesi
Tüm panellerdeki güvenlik uyarılarının nereye düşeceği, kimin müdahale edeceği planlanır. Gerekirse Microsoft Sentinel devreye alınarak merkezi loglama ve SOC altyapısı kurulur.
10. Düzenli güvenlik değerlendirmesi
Kurulan politikalar ayda veya üç ayda bir gözden geçirilir. Yeni işe girenler, yeni eklenen cihazlar veya değişen lisans paketleri için kurallar güncellenir (Continuous Posture Management).
Microsoft 365 Güvenlik Paketleri İçin Lisanslama Nasıl Değerlendirilir?
Microsoft’un lisanslama modeli kullanıcı bazlıdır (per user/per month). Bir bilgisayarın lisanslanması değil, o bilgisayarı kullanan “kimliğin” lisanslanması esastır. E3 ve E5 lisansları şirketin tümüne veya sadece belirli profildeki kullanıcılara alınabilir.
Lisanslama değerlendirilirken şunlar dikkate alınmalıdır:
- Plan bazlı özellikler: Hangi kullanıcının ofis uygulamalarının masaüstü sürümüne, hangisinin sadece web sürümüne (F3/Basic planları) ihtiyacı var?
- E3/E5 farkları: Kurumsal ihtiyaçlar E3’te yeterli kalıyor mu, yoksa gelişmiş güvenlik için E5 tam paket mi daha avantajlı?
- Ek güvenlik lisansları: Tüm E5 paketini almak yerine, mevcut E3 üzerine sadece “M365 E5 Security” eklentisi (add-on) almak daha uygun olabilir.
- Satın alma modelleri: Lisanslar Microsoft’tan doğrudan kredi kartıyla, bulut çözüm ortakları (CSP – Cloud Solution Provider) üzerinden esnek modelle veya büyük ölçekli şirketler için Kurumsal Sözleşmeler (Enterprise Agreement) ile alınabilir.
- Bölgesel ve sözleşmesel farklılıklar: Kesin bir lisans fiyatı belirtmek zordur çünkü Microsoft lisans fiyatları bulunduğunuz bölgeye, taahhüt süresine (aylık/yıllık) ve partner sözleşmelerine göre değişiklik gösterebilmektedir.
Microsoft 365 Güvenlik Paketlerinin Maliyeti Nasıl Değerlendirilmeli?
Siber güvenlik yatırımlarında yapılan en büyük hata, güvenliği sadece lisans maliyeti olarak görmektir. Doğru yaklaşım Toplam Sahip Olma Maliyeti (TCO – Total Cost of Ownership) analizidir.
Lisans maliyetine ek olarak şu kalemler dikkate alınmalıdır:
- Kurulum ve yapılandırma maliyeti: Lisansların şirket ortamına uygun entegrasyonu (danışmanlık eforu).
- Yönetim ve operasyon (SecOps) maliyeti: Alarmları 7/24 takip edecek ve müdahale edecek insan kaynağı veya SOC hizmet bedeli.
- Farklı üreticilere ödenen tutarlar: M365 güvenliğini artırdığınızda, ayrı olarak satın aldığınız Antivirüs, MDM (Cihaz yönetim), E-posta Gateway yazılımlarını iptal edebilir misiniz? Bu iptaller, yatırımın geri dönüşünü (ROI) hızlandırır.
Karşı taraftaki terazi ise risk maliyetleridir:
- Olası veri ihlali maliyeti: Çalınan müşteri verilerinin yaratacağı itibar kaybı ve müşteri kaybı.
- Uyumluluk ihlallerinin maliyeti: KVKK veya GDPR kapsamındaki veri sızıntılarından doğacak devasa para cezaları.
- İş kesintisi (Downtime) maliyeti: Bir fidye yazılımı (ransomware) nedeniyle şirketin 3 gün e-posta alamaması ve fatura kesememesinin finansal faturası.
Maliyet değerlendirmesinde amaç “en pahalı lisansı almak” değil, şirketin risk profiline uygun mimariyi inşa edecek doğru paketi (E3 + Add-ons veya tam E5) seçmektir.
Microsoft 365 Güvenlik Hizmeti Alırken Nelere Dikkat Edilmeli?
Güvenlik, lisansı satın almakla bitmeyen sürekli bir döngüdür. Çoğu işletme, iç yapısında bu karmaşık süreçleri yönetecek yeterli siber güvenlik uzmanına sahip olmadığı için Yönetilen Güvenlik Hizmetleri (MSSP) veya danışmanlık firmalarına başvurur. Hizmet sağlayıcı seçerken şu kriterler aranmalıdır:
Microsoft 365 uzmanlığı ve lisanslama bilgisi
Sadece “lisans satıcısı” olmayan, sizin teknik ortamınızı analiz edip doğru lisans matrisini çizebilen partnerler tercih edilmelidir. Aksi takdirde gereksiz lisans maliyetleri çıkarılabilir.
Güvenlik mimarisi ve Entra ID deneyimi
Hizmet sağlayıcı, Active Directory ile Entra ID arasındaki hibrit yapıyı kurabilmeli, Conditional Access politikalarını şirket süreçlerini durdurmadan yapılandırabilecek teknik derinliğe sahip olmalıdır.
Defender ve Purview deneyimi
Sadece e-posta filtreleme değil, Defender for Endpoint (EDR) politikalarını cihazlara uygulayabilen, Purview ile DLP kural setlerini hukuki ekiplerle koordineli çalışarak tasarlayabilen firmalarla çalışılmalıdır.
İzleme ve olay müdahalesi (Incident Response)
Politikalar kurulduktan sonra, gece 03:00’te bir şifreleme atağı (ransomware) başladığında bu uyarıyı kimin göreceği ve izole edeceği (SOC hizmeti) netleştirilmelidir. İzlenmeyen bir güvenlik sistemi kördür.
Dokümantasyon ve düzenli güvenlik değerlendirmesi
Yapılan yapılandırmaların “neden” o şekilde yapıldığını anlatan, erişim yetkilerini (Global Admin listesi vs.) şeffafça şirkete raporlayan ve üç ayda bir Microsoft Secure Score toplantıları yaparak gelişimi sunan bir hizmet anlayışı aranmalıdır.
Microsoft 365 Güvenliği İçin Profesyonel Destek Ne Zaman Gerekir?
Her BT birimi temel kullanıcı açılışlarını yapabilir, ancak bazı spesifik durumlarda dışarıdan profesyonel güvenlik desteği almak operasyonel bir zorunluluk haline gelir:
- Karmaşık Active Directory / Hibrit kimlik yapısı: Yerel sunuculardaki AD yapınızın karmaşık olduğu, birden fazla domain veya tenant (kiracı) barındırdığınız ortamlarda geçişler uzmanlık ister.
- Yoğun dış paylaşım ve hassas veriler: Eğer şirketiniz taşeronlarla, müşterilerle veya kamu kurumlarıyla sürekli SharePoint üzerinden proje/dosya paylaşıyorsa, veri yönetişimi (Data Governance) desteği şarttır.
- Regülasyon gereksinimleri: Şirketiniz denetime tabi bir sektöre girdiyse veya ISO 27001 sertifikasyonu hazırlanıyorsa uyumluluk yapılandırmaları için destek gerekir.
- Yakın zamanda yaşanmış güvenlik olayları: Phishing saldırılarında artış, yönetici hesabı ele geçirilmesi (Compromised account) veya geçmişte yaşanmış bir Ransomware travması varsa ortamın baştan aşağı “Assume Breach” yaklaşımıyla sıkılaştırılması (Hardening) gerekir.
- Yönetici hesaplarının fazla olması: Ortamda kimin ne yetkisi olduğunun kontrolden çıktığı durumlarda Yetki ve Erişim Yönetimi projeleri için dış denetim gözü her zaman faydalıdır.
Microsoft 365 Güvenlik Kontrol Listesi
İşletmenizin güvenlik durumunu pratik olarak değerlendirebilmeniz için aşağıdaki temel kontrol listesini (checklist) kullanabilirsiniz:
MFA tüm kullanıcılar için aktif mi? Sadece yöneticiler için değil, istisnasız tüm hesaplar için Çok Faktörlü Kimlik Doğrulama açık olmalıdır.
Yönetici hesapları ayrı mı? E-posta okumak veya günlük işleri yapmak için Global Admin yetkili bir hesap kullanılmamalıdır. Günlük hesap ve yönetim hesabı ayrılmalıdır.
Conditional Access (Koşullu Erişim) politikaları uygulanıyor mu? Riskli oturumları veya yurtdışı erişimlerini kısıtlayacak akıllı politikalar Entra ID’de aktif edilmelidir.
Eski authentication yöntemleri (Legacy Auth) kontrol edildi mi? MFA’yı atlama riski taşıyan IMAP/POP gibi eski protokoller şirket genelinde engellenmelidir.
Kullanıcı cihazları (MDM/MAM) yönetiliyor mu? Şirket verilerine erişen mobil ve masaüstü cihazlar Intune veya Defender ile kayıt altına alınmalı ve sağlık durumu denetlenmelidir.
E-posta güvenlik politikaları (Safe Links/Attachments) aktif mi? Phishing ve zararlı yazılım içeren e-postalara karşı Defender for Office 365 kalkanları etkinleştirilmelidir.
SharePoint ve OneDrive paylaşım izinleri kontrol edildi mi? Varsayılan olarak “Bağlantıya sahip olan herkes” ile dışarıya açık paylaşım yetkisi kısıtlanmalıdır.
DLP politikaları tanımlı mı? Kredi kartı numarası, mali veri gibi hassas bilgilerin dış e-postalara eklenmesini veya kopyalanmasını engelleyecek veri sızıntısı önleme kuralları oluşturulmalıdır.
Audit (Denetim) logları aktif ve inceleniyor mu? Bir güvenlik olayı sonrasında kimin ne yaptığını görebilmek için Unified Audit Log aktif edilmelidir.
Güvenlik uyarıları takip ediliyor mu? Microsoft 365 Defender portalındaki uyarıları (alerts) düzenli izleyen ve çözümleyen bir atama yapıldı mı?
Ayrılan çalışanların erişimleri kapatılıyor mu? İşten ayrılış (Offboarding) süreçlerinde lisansların iptali, oturumların sonlandırılması ve erişimlerin kesilmesi sistematik olarak uygulanmalıdır.
Güvenlik politikaları düzenli test ediliyor mu? Phishing simülasyonlarıyla çalışanların farkındalığı ölçülüyor ve güvenlik kurallarının işlediği test ediliyor mu?
Microsoft 365 Güvenlik Paketleri Hakkında Sık Sorulan Sorular
Microsoft 365 güvenlik paketi nedir?
Microsoft 365 güvenlik paketleri, şirket verilerini ve kullanıcı kimliklerini dış ve iç siber tehditlerden koruyan, e-posta filtrelemeden cihaz güvenliğine, kimlik doğrulamadan veri sızıntısını önlemeye kadar çok katmanlı, entegre bulut tabanlı araçlar bütünüdür.
Microsoft 365 E3 güvenli mi?
Evet, Microsoft 365 E3 işletmeler için güçlü ve temel bir güvenlik altyapısı sunar. Çok faktörlü kimlik doğrulama, temel koşullu erişim, veri şifreleme (Information Protection) ve cihaz yönetimi gibi kurumsal özellikleri barındırır. Ancak EDR gibi ileri seviye güvenlik ihtiyaçları için ek paketler gerekebilir.
Microsoft 365 E5 güvenlik açısından ne sunar?
E5, Microsoft’un en gelişmiş siber güvenlik özelliklerini barındırır. Uç nokta korumasında Defender for Endpoint Plan 2, risk bazlı gelişmiş kimlik koruması, yapay zeka destekli otomatik veri sınıflandırması ve gelişmiş uyumluluk/eDiscovery araçlarıyla tam otomatize edilmiş bir savunma hattı sağlar.
Microsoft 365 E3 ile E5 arasındaki güvenlik farkı nedir?
E3 temel koruma araçlarını barındırırken, yöneticinin bunları çoğunlukla manuel kurgulamasını bekler. E5 ise yapay zeka ve otomasyon araçlarıyla proaktif bir koruma, kapsamlı bir XDR (Extended Detection and Response) yapısı ve Insider Risk (İç tehdit) yönetimi gibi ileri seviye regülasyon yetenekleri sunar.
Microsoft 365 için ayrıca güvenlik lisansı gerekir mi?
Eğer mevcut paketiniz Basic, Standard veya E3 ise ve gelişmiş cihaz güvenliği (EDR), e-posta sandboxing (Safe Links/Attachments) gibi özelliklere ihtiyacınız varsa, tüm paketi E5’e yükseltmeden sadece “M365 E5 Security” eklentisi gibi ek güvenlik lisansları (add-ons) alabilirsiniz.
Microsoft 365 Defender nedir?
Cihazlarınızı, e-postalarınızı, kimliklerinizi ve bulut uygulamalarınızı tek bir platformdan koruyan ve bu farklı kanallardan gelen tehdit sinyallerini harmanlayarak (XDR) otomatik yanıt veren entegre savunma platformudur.
Microsoft Defender for Office 365 ne işe yarar?
E-posta trafiğinizi hedef alan oltalama (phishing), zararlı bağlantılar (malicious links), zararlı belge ekleri ve kimlik sahteciliğine (spoofing) karşı gelişmiş koruma, tespit ve yanıt hizmeti sunar.
Microsoft Defender for Endpoint nedir?
Çalışanların kullandığı bilgisayar, telefon ve tablet gibi uç noktaları (endpoint) gelişmiş fidye yazılımları, sıfırıncı gün tehditleri ve bellek içi saldırılara karşı koruyan kurumsal sınıf bir EDR çözümüdür.
Microsoft Purview nedir?
İşletmenizin Microsoft 365 ve diğer ortamlardaki verilerinin yaşam döngüsünü yönettiği, verileri sınıflandırdığı, şifrelediği ve yasal süreçler/denetimler için uyumluluğunu (compliance) sağladığı veri yönetişim çözüm ailesidir.
Microsoft 365’te DLP nedir?
Veri Kaybı Önleme (Data Loss Prevention), finansal bilgiler, sağlık kayıtları veya müşteri listeleri gibi şirketiniz için hassas olan verilerin e-posta, Teams sohbetleri veya USB bellekler yoluyla yetkisiz kişilere iletilmesini engelleyen kural motorudur.
Microsoft 365’te MFA neden önemlidir?
Çünkü parolalar siber güvenlikte artık yeterli bir koruma sağlamaz. Oltalama veya parola sızıntısı sonucu şifreniz çalınsa bile, saldırgan telefonunuzdaki onaya (MFA) veya donanım anahtarınıza sahip olmadığı için hesabınıza giremez.
Microsoft 365 Zero Trust destekler mi?
Evet, Microsoft 365 mimarisi tamamen Zero Trust (Sıfır Güven) prensiplerine göre tasarlanmıştır. Her erişim isteği; kullanıcının konumu, cihazının sağlığı ve ağ riski göz önünde bulundurularak (Verify explicitly) sürekli doğrulanır.
Microsoft 365 güvenlik hizmeti almak gerekli mi?
M365 lisansı almak, şirketin güvenliğini sağlandığı anlamına gelmez. Kurulumların sektör standartlarına göre (Hardening) yapılması, izlenmesi ve olay anında müdahale edilmesi (Incident Response) için genellikle yetkin bir çözüm ortağından veya MSSP’den hizmet almak kritiktir.
Microsoft 365 güvenliği nasıl artırılır?
MFA’yı zorunlu kılarak, eski kimlik doğrulama yöntemlerini kapatarak, Global Admin sayısını minimumda tutarak, cihazları Intune üzerinden yöneterek ve Sentinel/Defender alarmlarını 7/24 izleyerek güvenlik skoru artırılabilir.
Microsoft 365 E3 mü E5 mi tercih edilmeli?
Bu tamamen işletmenin risk iştahına, çalışan sayısına ve veri hassasiyetine bağlıdır. Regülasyona tabi sektörler ve siber tehdit altında olan büyük şirketler E5’in gelişmiş korumasına ve otomasyonuna ihtiyaç duyarken, standart işletmeler doğru eklentilerle desteklenmiş bir E3 paketi ile güvenliği sağlayabilirler.
Microsoft 365 güvenlik paketlerinin fiyatları nasıl belirlenir?
Fiyatlar Microsoft’un güncel lisanslama politikalarına, işletmenizin bölgesine, yıllık/aylık taahhüt sürelerinize ve satın almayı gerçekleştirdiğiniz bulut çözüm ortaklarına (CSP veya EA anlaşmaları) göre değişiklik gösterir.
Microsoft 365 Güvenliğinde Doğru Lisans Kadar Doğru Yapılandırma da Önemli
Kurumsal siber güvenlik stratejisi; kutudan çıkar çıkmaz çalışan tek bir ürün, yazılım veya sadece yüksek maliyetli lisanslar satın almaktan ibaret değildir. Gördüğümüz üzere Microsoft 365 güvenliği, kullanıcı kimliğinin doğrulanmasından (Entra ID), kullanıcının elindeki cihazın sağlığına (Defender for Endpoint), tıkladığı bağlantının kontrolüne (Defender for Office 365) ve oluşturduğu verinin korunmasına (Purview DLP) kadar uzanan birbiriyle konuşan devasa bir mimaridir.
İşletmeniz için Microsoft 365 E3 veya E5 planları arasında seçim yaparken veya mevcut yatırımlarınızı ek güvenlik paketleriyle genişletirken odaklanmanız gereken en temel unsur, şirketinizin verisinin ne kadar kritik olduğu ve dışarıdan/içeriden gelebilecek tehditlere karşı operasyonel hazırbulunuşluk (SecOps) seviyenizdir. Kimlik güvenliği her şeyin temelidir; ancak uç nokta, e-posta ve veri güvenliğiyle birleşmediğinde, uyumluluk gereksinimleriyle desteklenmediğinde ve Zero Trust felsefesiyle tasarlanmadığında zincirin bir halkası mutlaka zayıf kalacaktır.
Unutulmamalıdır ki, en üst paket olan E5 lisansına sahip olmak dahi, o lisansın gerektirdiği karmaşık uyumluluk, koşullu erişim ve veri etiketleme politikaları kurumunuza özel olarak tasarlanıp yapılandırılmadığı sürece sizi korumaz. Sistemlerin sürekli izlenmesi, düzenli güvenlik değerlendirmelerinin yapılması ve ortaya çıkan zafiyetlerin hızla kapatılması işletmelerin tek başına üstesinden gelmekte zorlandığı efor gerektiren süreçlerdir. Kapsamlı bir koruma ağı örmek, verilerinizi güvende tutarken kullanıcılarınızın üretkenliğini baltalamamak için lisanslamadan kuruluma, yapılandırmadan 7/24 operasyonel takibe kadar Microsoft 365 güvenlik danışmanlığı konusunda uzman profesyonellerle yol almak, BT altyapınız için yapacağınız en stratejik yatırım olacaktır.